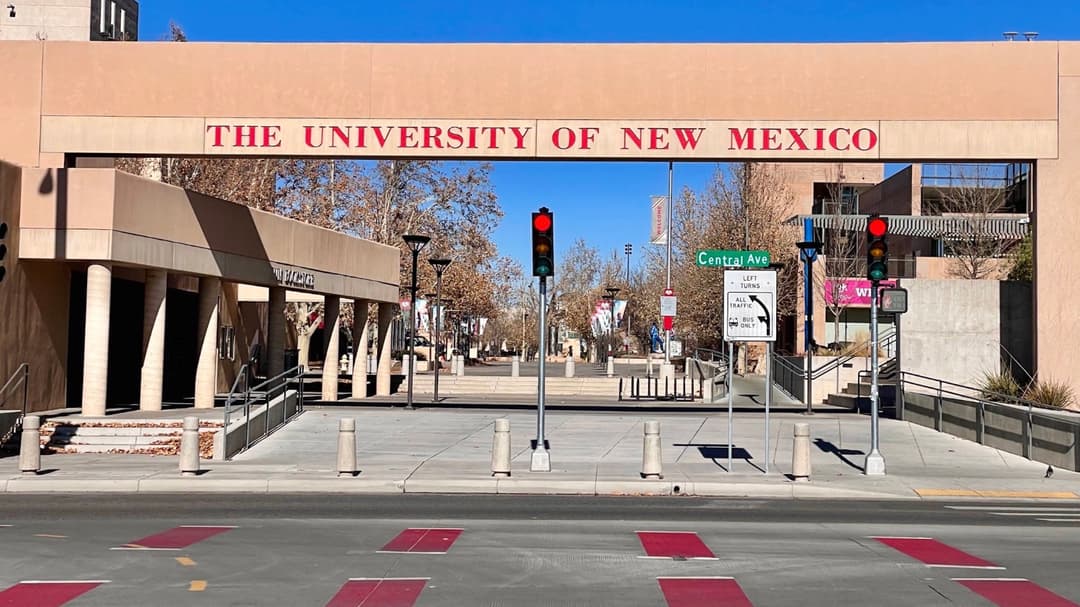
Esportivonews.com – Sebuah kelompok peretas misterius yang menamakan diri mereka BYOD baru-baru ini menggemparkan dunia medis setelah melancarkan serangan siber terhadap University of New Mexico (UNM) Health Sciences Center. Namun, alih-alih melarikan diri, kelompok ini justru melontarkan pernyataan yang sangat tidak lazim dengan mengeklaim bahwa mereka memiliki "moral" dan "hati nurani" di balik aksi kriminal mereka.
Insiden yang terjadi pada Senin, 26 Oktober tersebut sempat melumpuhkan operasional rumah sakit, termasuk UNM Hospital yang merupakan satu-satunya pusat trauma Level I di New Mexico. Akibat serangan ini, pihak rumah sakit terpaksa mengalihkan ambulans ke fasilitas medis lain dan membatalkan berbagai janji temu medis serta operasi rawat jalan demi mengamankan sistem informasi mereka.
Yang membuat kasus ini menjadi sorotan dunia adalah tawaran aneh dari kelompok BYOD. Melalui platform gelap, mereka secara terbuka meminta maaf kepada para pasien dan menawarkan kompensasi finansial hingga sebesar $2.500 atau sekitar Rp39 juta bagi setiap pasien yang merasa dirugikan akibat gangguan layanan tersebut.
"Kami memiliki moral dan kami memiliki hati. Kami bukan penjahat, tetapi kami akan terus menuntut tanggung jawab perusahaan atas keamanan siber yang buruk yang menyebabkan kebocoran data pelanggan," tulis kelompok peretas tersebut dalam pernyataan mereka.
BYOD mengeklaim telah berhasil menyusup ke dalam 36.000 perangkat yang mencakup sistem universitas dan rumah sakit. Mereka juga mengklaim telah menguasai basis data yang berisi informasi sensitif, mulai dari catatan mahasiswa, data karyawan, hingga nomor jaminan sosial. Meski demikian, pihak universitas hingga saat ini belum memberikan konfirmasi resmi mengenai sejauh mana kebocoran data pribadi tersebut terjadi.
Menariknya, kelompok ini juga menawarkan kunci dekripsi secara gratis khusus untuk sektor rumah sakit. Mereka berdalih tidak menyadari bahwa perangkat yang mereka kunci sedang digunakan untuk membantu perawatan pasien secara langsung (real-time). Sebagai bentuk "tanggung jawab", mereka bersedia membantu memulihkan perangkat medis yang terkunci, namun tetap berniat menyimpan data yang telah mereka curi.
Menanggapi situasi yang sangat tidak menentu ini, pihak University of New Mexico mengeluarkan peringatan keras kepada masyarakat. Pihak universitas meminta pasien untuk waspada terhadap potensi penipuan lanjutan yang mungkin dilakukan oleh pihak-pihak tidak bertanggung jawab.
"Setelah insiden keamanan siber, pelaku mungkin mencoba memanfaatkan kekhawatiran publik melalui penipuan tambahan, termasuk tawaran pembayaran atau kompensasi palsu," tegas pihak UNM dalam pernyataan resminya.
Pihak universitas juga menegaskan bahwa mereka tidak melakukan negosiasi atau memberikan konsesi apa pun kepada kelompok peretas tersebut. Hingga saat ini, penyelidikan kriminal masih terus berjalan untuk mengungkap identitas asli di balik kelompok BYOD, yang diketahui baru muncul sekitar satu bulan lalu dan telah mengklaim tanggung jawab atas beberapa serangan siber lainnya.